【2026年11月版】Claude Code・Codex 安全設定テンプレ|漏洩防止 hooks・.env保護・CLAUDE.md
- フル版Digital500 JPY
- お試し版(無料)Digital0 JPY
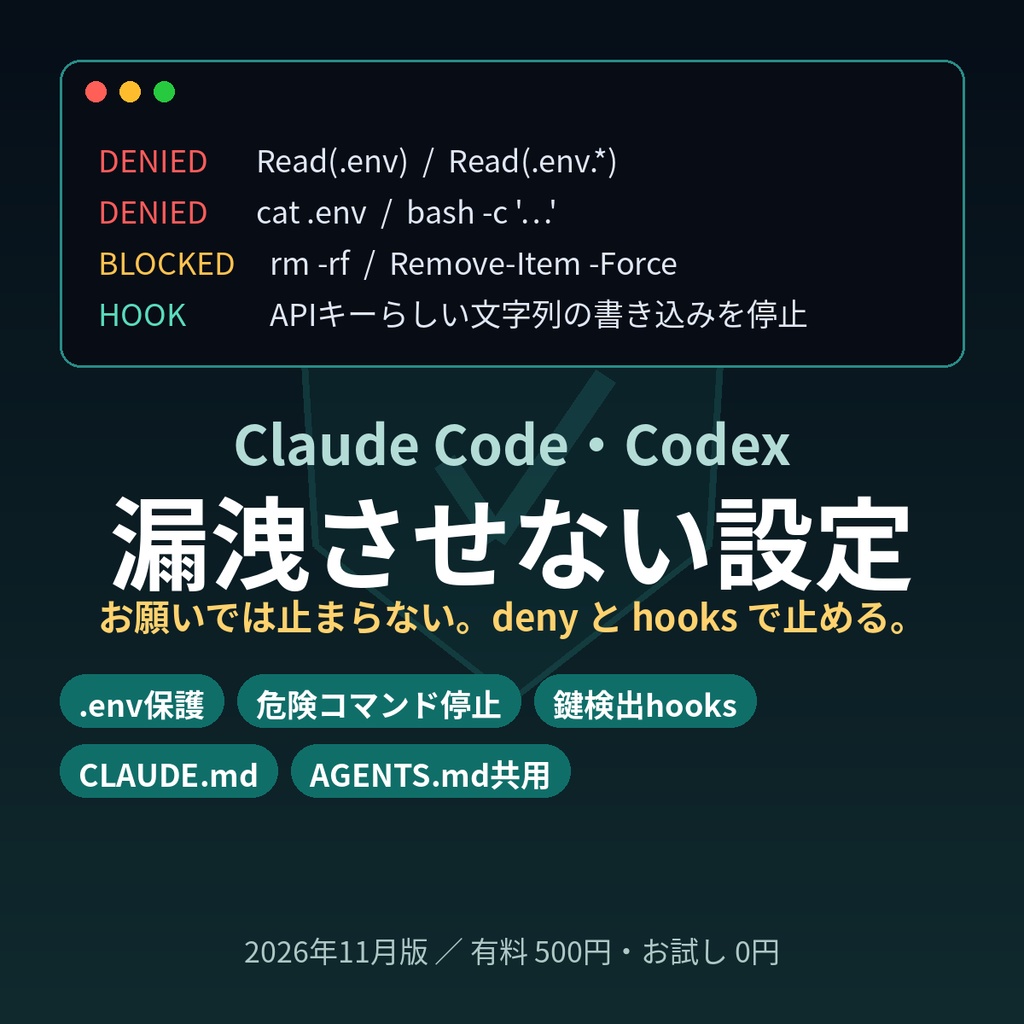

お願いでは止まらない。.envを読ませない、鍵を書かせない、危険コマンドを機械的に止める設定一式。 Claude Code や Codex に「.env を読むな」「削除するな」と書いても、それだけでは止まりません。 2026年に入ってから、次のような報告が続いています(いずれも公開された一次情報です。本商品がこれらの事故をすべて防げると保証するものではありません)。 - 2026年11月、調査会社 Apiiro は、公開 GitHub 上の .claude/settings.local.json 1,122件に秘密情報が含まれていた、と発表しました。「今後確認しない」で承認したコマンドに、パスワードやトークンがそのまま残ることがあります(The Hacker News, 2026-11-07 https://thehackernews.com/2026/11/claude-codes-dont-ask-again-file.html)。研究者は鍵がまだ有効かは一括検証していません。通知を受けた1社は、自分の鍵が生きていたと確認した、と報じられています。 - 2026年1月28日、The Register は Claude Code(v2.1.12)が .claudeignore と .gitignore を無視して .env を読み、中身を表示した、と再現しています。止まったのは settings.json の deny でした(記事 https://www.theregister.com/software/2026/01/28/claude-code-ignores-ignore-rules-meant-to-block-secrets/4336684)。公式の権限ドキュメントも、.claudeignore は効果がない、と案内しています。 - 同じ時期、悪意あるリポジトリの設定により、信頼確認の前に API キーが送られる脆弱性が公式に公開され、v2.0.65 で修正されています(GHSA-jh7p-qr78-84p7, 2026-01-20 https://github.com/anthropics/claude-code/security/advisories/GHSA-jh7p-qr78-84p7)。これは製品側の修正が必要で、本パックでは防げません。まず公式アップデートを入れてください。 - 削除事故の報告もあります。Claude Code では「足場を掃除して」と頼んだあと、未追跡のソース 2,229件が Remove-Item -Force と rm -rf で消えた、という報告(issue #23913, 2026-02-07 https://github.com/anthropics/claude-code/issues/23913)。Codex でも、明示的な削除依頼や確認なしに重要ファイルが消えた、という報告があります(issue #38312, 観察日 2026-08-12 https://github.com/openai/codex/issues/38312)。 このパックは、「お願い」ではなく設定で止めるためのひな形です。ZIP を展開して、プロジェクトに CLAUDE.md と .claude/ フォルダをコピーするだけで使い始められます。 CLI のフラグ・設定ファイルの書き方は、2026年11月時点の Anthropic / OpenAI 公式ドキュメントで確認しています (例: Codex の --full-auto 廃止 → --sandbox workspace-write への置き換えも反映済み)。 ■ 収録内容(ZIP・Markdown / JSON / シェルスクリプト + 解説PDF 32ページ) 1. CLAUDE.md テンプレート 7種 最小構成 / Webアプリ(Next.js)/ Python業務自動化 / LINE Bot / Supabase / 記事メディア・アフィリエイト / 業務システム(POS・勤怠・在庫) 2. AGENTS.md 共用セット Claude Code と Codex のルールを AGENTS.md 1本にまとめる構成(@AGENTS.md インポート)と解説 3. そのままコピーできる .claude/ フォルダ - settings.json:.env・鍵ファイルの読み取り禁止、force push 等の禁止、push・デプロイは確認、の安全な既定値 - 安全フック 4本(サンプル入力で動作テスト済み) - 危険なコマンドを止める(rm -rf / force push / reset --hard / curl|sh / 秘密ファイル表示) - .env・鍵・認証情報ファイルへのアクセスを止める - APIキーらしき文字列のファイル書き込みを止める - 広告リンクがあるのに「PR表記」が無い記事に追記を促す(ステマ規制対策) - スキル 8本:/review /test-gen /bug-hunt /refactor /handoff /pre-publish /commit-msg /codex-review - サブエージェント 4本:コードレビュアー / テスト担当 / セキュリティ監査 / 日本語校閲 4. Codex セット Codex CLI 実践Tips(exec・resume・-o・--skip-git-repo-check・サンドボックスの選び方)、config.toml 例、Codex 用スキル、 「Codex に読み取り専用でレビューさせる」スクリプト、claude -p / codex exec の自動実行レシピ 5. コピペプロンプト 41本 依頼書の型 / コードレビュー / テスト / バグ調査 / リファクタ / ドキュメント・引き継ぎ / 業務自動化(スクレイピング・スプレッドシート・LINE・POS・勤怠)/ 記事・LP / 運用 6. 非エンジニア向けワークフロー コードが読めなくても「壊さず・漏らさず」進める 1サイクルの回し方、壊したときの戻し方、AIに任せてよいこと/人がやること 7. チェックリスト 6種 開始時・依頼前・完了報告を受けたとき・公開前・自動実行前・月次棚卸し ■ こんな方におすすめ - Claude Code / Codex に秘密情報を読まれたり、書いたりされないか不安な人 - 「.claudeignore に書けば大丈夫」だと思っていた人 - 個人開発・副業・社内ツールで、AIにコードを書かせている - 両方の AI を併用して「書く AI」と「レビューする AI」を分けたい ■ 動作環境・ご注意 - Claude Code(Anthropic)/ Codex CLI(OpenAI)の利用契約・料金は別途必要です - フックは bash + jq で動作します(Mac / Linux / Windows は Git Bash・WSL 推奨) - フックは文字列ベースの簡易防御で、すべての危険操作・すべての漏洩経路を止められるものではありません - 本商品は、上記を含む個別の漏洩・削除事故をすべて防げると保証するものではありません - 製品側の脆弱性(例: 信頼確認前のキー送信)は、公式のアップデートで対応してください - すでにコミットや公開された秘密情報は、ファイルを消す前に必ず鍵をローテーションしてください - 各ツールの仕様は頻繁に変わります。動作は 2026年11月時点の公式ドキュメントに基づきます - PR表記・表現のチェックは一般的な注意喚起であり、法的助言ではありません - デジタル商品の性質上、購入後の返品・返金はお受けしていません(不具合のご連絡は BOOTH のメッセージからどうぞ) - 本商品は生成AIの支援を受けて制作し、内容とフックの動作は制作者が確認しています - 「Claude」「Claude Code」は Anthropic、「Codex」「ChatGPT」は OpenAI の商標または製品名です。本商品は各社と提携・関係のない個人の制作物です ■ ライセンス ご購入者は、個人・商用を問わずご自身のプロジェクトで自由に使用・改変できます。 テンプレート集そのもの(またはほぼそのまま)の再配布・再販売はご遠慮ください。 ■ アップデート 仕様変更に合わせて更新した場合、BOOTH のダウンロードページから最新版を無料で再ダウンロードできます。