
セキュリティコンサルタントの論理思考を公開情報を読み解いて学ぼう!『脅威インテリジェンス活動レポート_20261105』
- ダウンロード商品¥ 500
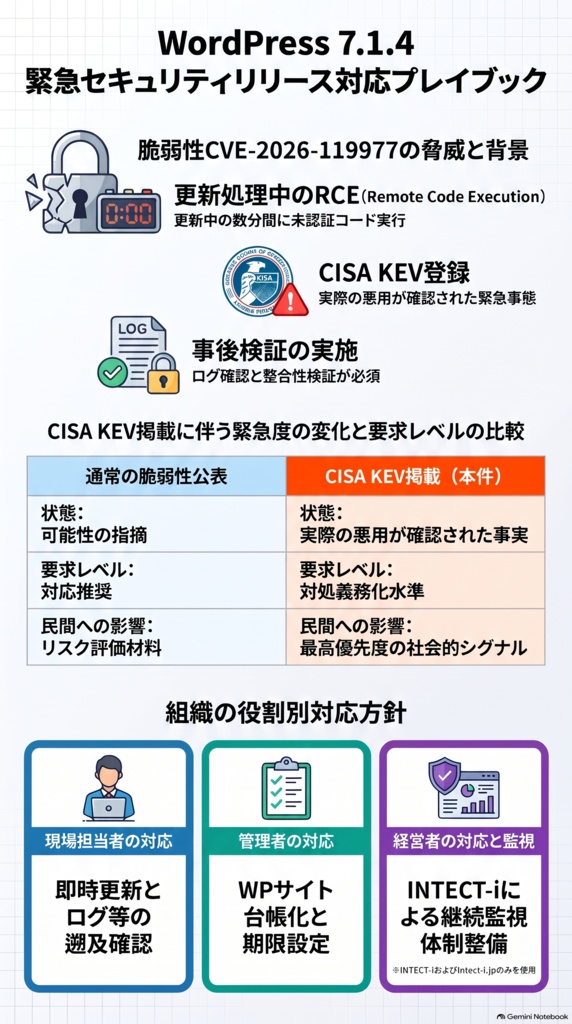

【単品購入】完全版PDF+動画解説付き WordPressの更新処理における認証なしのコード実行脆弱性(CVE-2026-119977)という、今週のJPCERT/CC Weekly Reportの重要トピックを、「背景・目的・効果」の3軸×「現場・管理者・経営者」の3ペルソナで分析した完全版レポートです。 ■ 含まれるもの ・完全版PDF(3軸分析+ペルソナ別活用シミュレーション+図表) ・動画解説(YouTube埋め込み) ■ こんな方に ・今週号だけ読みたい方 ・まず1本試してみたい方 ・メンバーシップに入る前に品質を確認したい方 ■ 本レポートで身につく力 同じ脅威情報を、現場・管理者・経営者それぞれの「次の一手」へ訳し分けられるようになります。情報を右から左に伝えるのではなく、相手の立場で読み替える「コンサルティング力」を養います。 この週のレポートでしか学べないポイント: 1. WordPress特有の脆弱性理解と対策: WordPressの更新処理という日常的な操作に潜む深刻な脆弱性について、技術的な背景から具体的なパッチ適用手順、リスク評価までを網羅的に解説します。単なる情報伝達に留まらず、自身の環境に合わせた具体的なアクションプランを導き出すヒントが得られます。 2. 認証なしコード実行リスクの多角的視点: 「認証なしで任意のコード実行」という最悪のシナリオが、現場の運用、管理者の意思決定、経営層のビジネスリスク評価にどのような影響を与えるのかを、各ペルソナの視点から深く掘り下げます。これにより、単なる技術的な脅威に終わらせず、組織全体でのリスクマネジメントへと繋げるための視点が養われます。 3. 既存システムの堅牢化と継続的セキュリティ対策: 今回の脆弱性を契機として、WordPressに限らず、あらゆるオープンソースソフトウェアやCots製品の更新管理、脆弱性対応の重要性を再認識できます。一時的な対応に留まらず、継続的なセキュリティ基盤の強化に向けた、実践的なアプローチと組織内での説得材料を具体的に提示します。 ────────────────────── ────────────────────── ▼ 会社として相談したい方はこちら 🏢 法人向けサービス(研修・顧問・自動化の個別相談): https://www.intect-i.jp/for-business/?utm_source=booth&utm_medium=product&utm_campaign=wr_20261105 <!-- mship_cta_v2_start --> ────────────────────── ▼ このレポートは「型」から作っています 背景・目的・効果の3軸と、現場・管理者・経営者の3ペルソナ。 毎回この決まった型に通して作っています。読み物ではなく、作り方のある成果物です。 そして型は、文章にしてAIに渡せます。渡してしまえば、次からは材料を入れるだけで、 毎回同じ形で返ってきます。私はこの方法で、週1本の分析を、原稿・スライド・解説動画・ 音声・図解まで一式そろえて出しています(157日で53本)。 手を動かす回数を増やしたのではなく、減らしました。 ▼ 型そのものを学ぶ ── AI道場(全六十夜) https://www.intect-i.jp/training/ai-dojo/?utm_source=booth&utm_medium=desc_cta&utm_campaign=h1_20260904 ▼ 毎週の実例で練習する ── note道場(月額1,280円・初月無料) https://note.com/yuusan_security/membership?utm_source=booth&utm_medium=desc_cta&utm_campaign=h1_20260904 ▼ 自分の仕事で相談する ── 無料の個別相談(30分・オンライン/売り込みはしません) https://www.intect-i.jp/training/consultation/?utm_source=booth&utm_medium=desc_cta&utm_campaign=h1_20260904 ▼ まず無料で試す ── 分析ツール WR-Analysis(PCで動作) https://www.intect-i.jp/?utm_source=booth&utm_medium=desc_cta&utm_campaign=h1_20260904 ────────────────────── <!-- mship_cta_v2_end -->