
Claude Code・ClaudeCode・Codex CLI 用 MCP 安全チェックキット|30項目+ダブルクリックで設定点検
- ダウンロード商品¥ 680
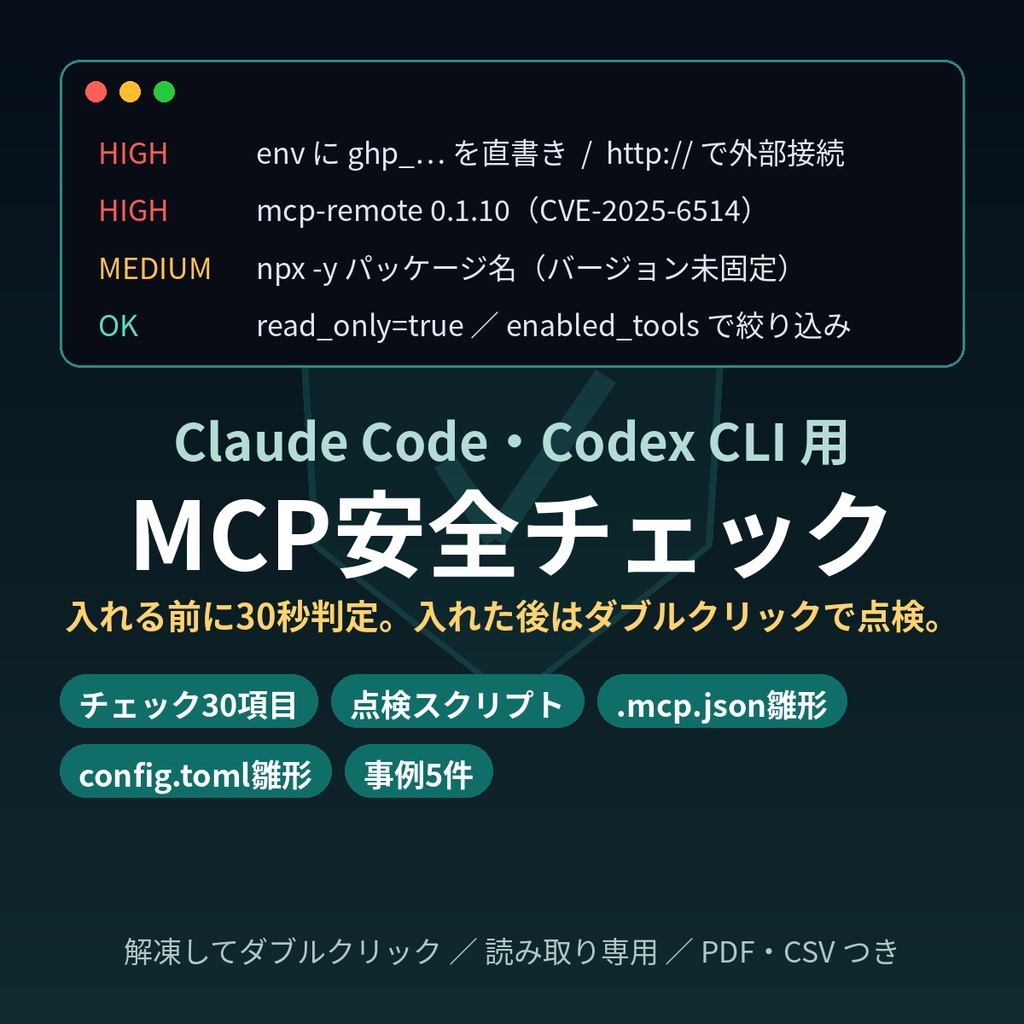
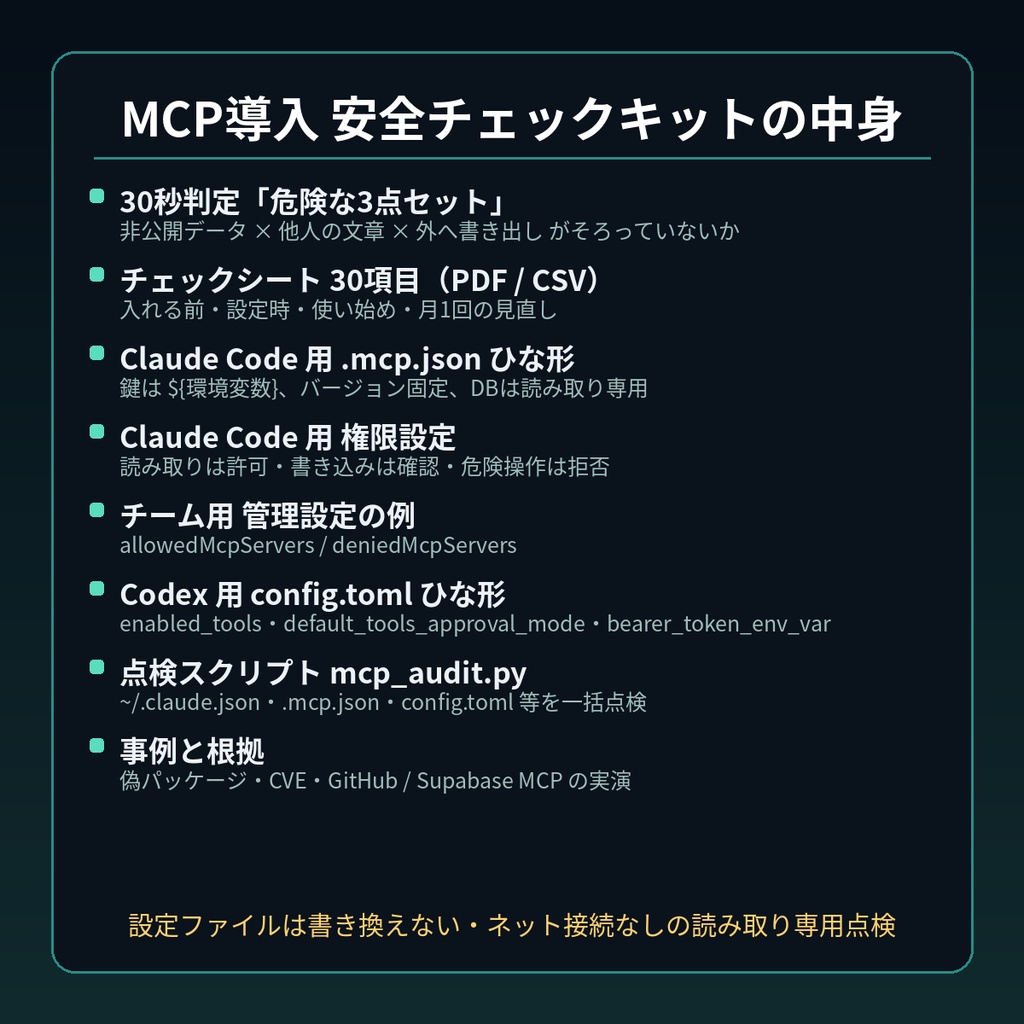
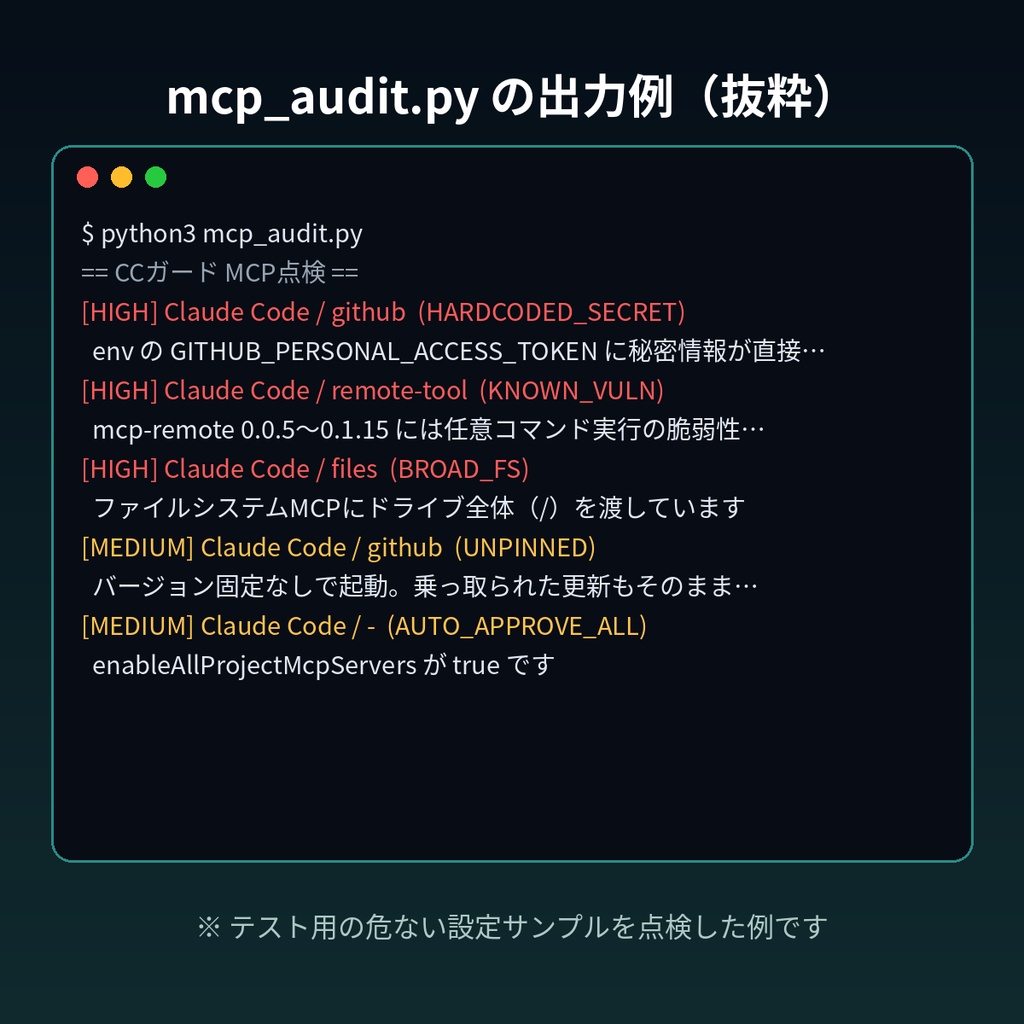
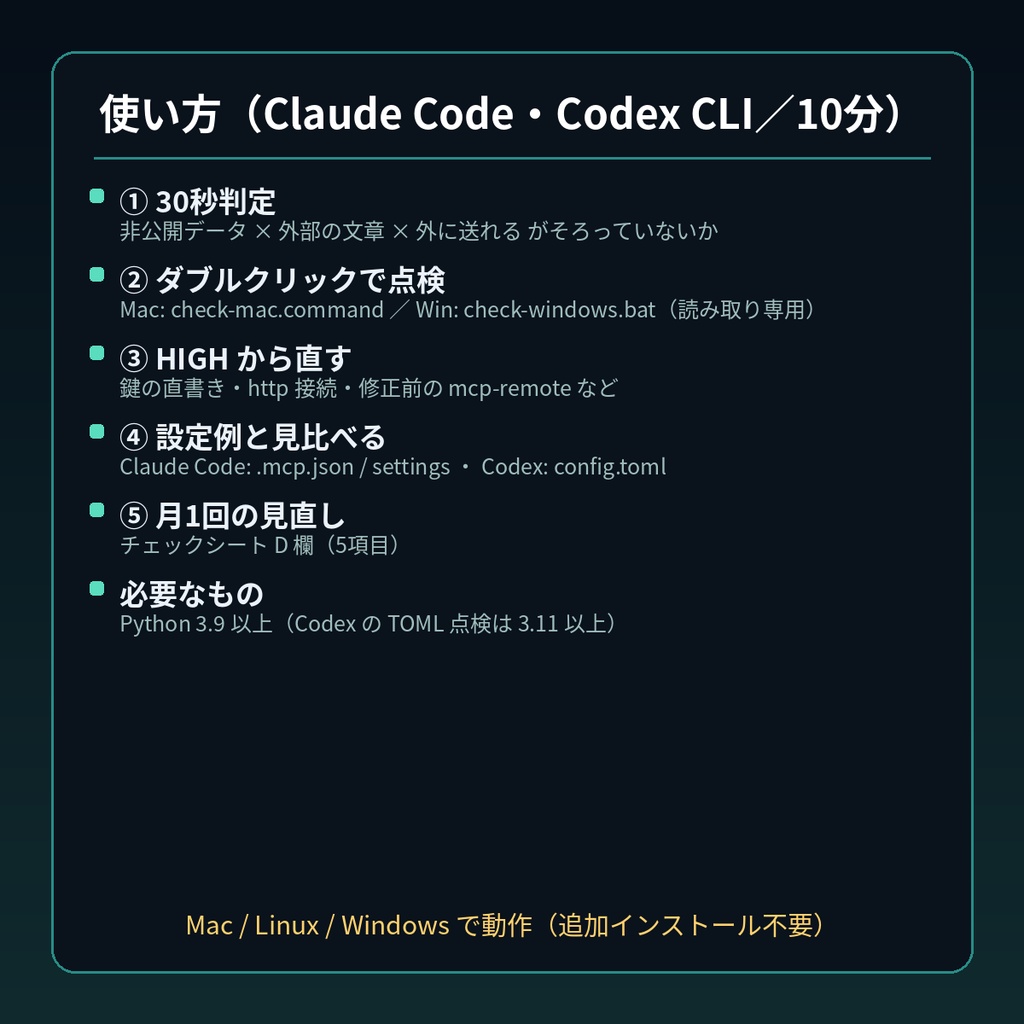
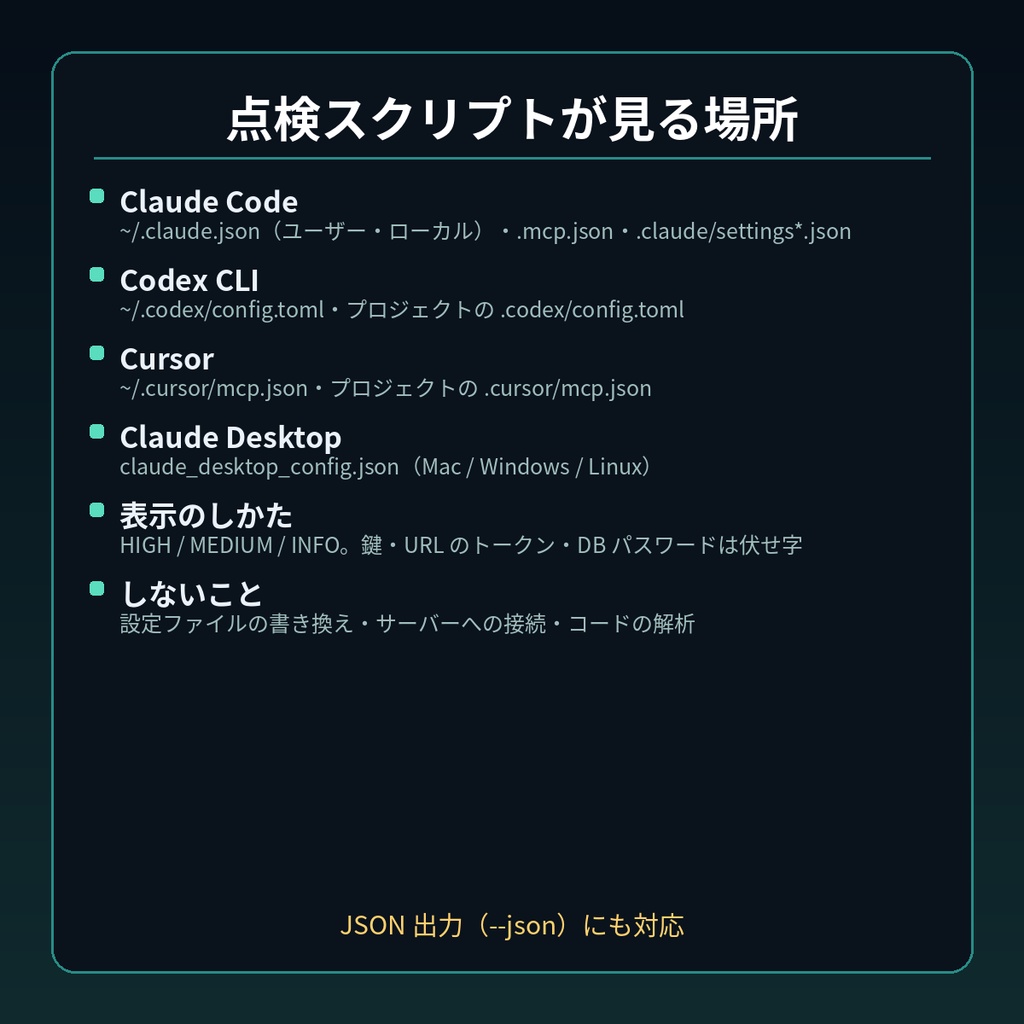


【Claude Code・Codex CLI 用】その MCP サーバー、入れる前に30秒。入れた後は、解凍してダブルクリックで設定を点検(読み取り専用)。 対象AI:Claude Code(ClaudeCode)と Codex CLI。MCP サーバーを使う人向けの安全チェックキットです(点検スクリプトは Cursor・Claude Desktop の MCP 設定も読みます)。ZIP の中身はチェックシート30項目(PDF / Markdown / CSV)・設定例3種・読み取り専用の点検スクリプト・事例の出典集。 ■ 手に入るもの ・MCP サーバーを入れる前/設定するとき/使い始め/運用中の30項目チェックシートと「30秒判定」 ・Claude Code 用 .mcp.json・settings.json・管理者向け managed-settings の安全寄り設定例 ・Codex CLI 用 config.toml の設定例(ツールの絞り込み・書き込みだけ承認) ・Claude Code / Codex / Cursor / Claude Desktop の MCP 設定をまとめて点検する Python スクリプト ■ 無料・有料の関係 この商品は有料のみです。既刊「安全設定テンプレ」はファイル・コマンド向けで、本キットは MCP に絞っているため重なりません。 ■ 使い方は3ステップ(解凍してダブルクリック) 1. ZIP を解凍 2. Mac:check-mac.command/Windows:check-windows.bat をダブルクリックして、プロジェクトのフォルダを選ぶ(Linux・WSL:bash check.sh /path/to/project) 3. 結果の HIGH から、チェックシートと設定例を見て直す(結果は「点検結果_日時.txt」にも保存) ※ Python 3.9 以上が必要です。チェックシートだけなら PDF を開くだけで使えます MCP サーバーは、Claude Code や Codex に GitHub・データベース・ファイル・メールなどを操作させる便利な仕組みです。 一方で、MCP をきっかけにした事例も実際に公開されています。 ・npm の MCP パッケージ(postmark-mcp)が、更新で送信メールに外部アドレスへの BCC を追加していた(2025年9月・Koi Security の報告) ・mcp-remote の脆弱性 CVE-2025-6514(0.1.15 以前・0.1.16 で修正。2025年7月・JFrog の報告) ・公開 Issue に仕込んだ指示で、GitHub MCP 経由で private リポジトリの内容が読まれうる検証(2025年5月・Invariant Labs) ※出典URLは同梱の「事例と根拠.md」にまとめています。 このキットは、MCP サーバーを入れる前・設定するとき・使い始め・運用中の4段階で確認する30項目のチェックシートと、Claude Code / Codex それぞれの「安全寄りの設定例」、いまの MCP 設定を一括で点検する Python スクリプトのセットです。 既刊「Claude Code・Codex 安全設定テンプレ」は主にファイル・コマンドの操作を対象にしています。本キットは MCP サーバーに絞った内容で、重複はありません。 ■ 収録内容 01_チェックシート(Markdown / PDF 4ページ / CSV) ・まず30秒判定「危険な3点セット」:①非公開データに触れる ②外部の文章を読む ③外に送れる、の3つがそろっていないか ・A. 入れる前(出どころ・バージョン固定・既知の事例)8項目 ・B. 設定するとき(範囲・鍵・読み取り専用)10項目 ・C. 使い始め(承認のしかた)7項目 ・D. 運用中(月1回の見直し)5項目 ・困ったときの止め方(Claude Code / Codex それぞれ) 02_Claude-Code ・mcp.json.example:GitHub(鍵は環境変数)・filesystem(docs フォルダだけ)・Supabase(開発用・読み取り専用)の設定例 ・settings.mcp-safe.json:読むツールは許可、書くツールは確認、マージ・push・削除は拒否 ・managed-settings.example.json:チーム・会社で使う MCP サーバーを許可リストで縛る例 03_Codex ・config.toml.example:ツールの絞り込み(enabled_tools / disabled_tools)、書き込み系だけ承認、鍵を環境変数から渡す書き方 04_点検スクリプト(mcp_audit.py) ・~/.claude.json・.mcp.json・.claude/settings*.json・~/.codex/config.toml・Cursor・Claude Desktop の MCP 設定をまとめて読み取り、気になる点を HIGH / MEDIUM / INFO で表示 ・主な検出:設定ファイルへの鍵の直書き・http(暗号化なし)の接続先・バージョン未固定の npx / uvx・修正前の mcp-remote・報告のあった postmark-mcp・ルートやホーム全体を開く filesystem・DB の書き込み権限・サーバー丸ごとの自動許可 など ・読み取り専用です(設定ファイルを書き換えません)。鍵は伏せ字で表示 ・ダブルクリック用ランチャー(Mac / Windows)つき。動作テスト23件つき 05_事例と根拠.md:上の事例の出典と、公式ドキュメントへのリンク ■ こんな方に ・記事を見て MCP サーバーを入れたけれど、何を許可したか把握できていない方 ・GitHub やデータベースの MCP を、本番の鍵で使ってしまっている気がする方 ・チームで「この MCP は使ってOK」の基準を作りたい方 ■ 対応環境 ・Claude Code / Codex CLI(2026年11月時点の公式ドキュメントで確認) ・点検スクリプト:Python 3.9 以上(Mac / Linux / Windows)。追加ライブラリ不要 ・Codex の config.toml の点検は Python 3.11 以上(3.10 以下では TOML の点検だけ省略します) ・チェックシートは PDF / Markdown / CSV(Excel・スプレッドシートで開けます) ■ ご注意 ・本キットは、MCP サーバーそのものの安全性を判定・保証するものではありません。点検スクリプトは設定ファイルの書き方を見るだけで、サーバーのコードは調べません ・設定例のパッケージのバージョン・ツール名は 2026年11月時点のものです。導入時は各公式ページで確認してください ・事例の記載は公開された報告に基づく要約です。各事業者の対応・見解は出典をご確認ください ・デジタル商品の性質上、購入後の返品・返金はお受けしていません(不具合は BOOTH のメッセージからご連絡ください) ・本商品は生成AIの支援を受けて制作しています ・「Claude」「Claude Code」は Anthropic の、「Codex」は OpenAI の商標または製品名です。本商品は各社と関係のない個人の制作物です ■ ライセンス 個人・商用を問わず、ご自身・社内で自由に使用・改変できます(社内の点検手順への組み込みも可)。キットそのもの(またはほぼそのまま)の再配布・再販売はご遠慮ください。 ■ 関連商品(CCガード) ・Claude Code・Codex 安全設定テンプレ(500円(お試し版0円あり)) MCP 以外の基本の安全設定(.env 保護・危険コマンド停止)に https://ccguard.booth.pm/items/9141865 ・Claude Code hooks 拡張パック11本(980円) MCP 関連を含む、追加の停止フックを入れたい方に https://ccguard.booth.pm/items/9147180 ・Claude Code・Codex・Cursor 3ツール併用パック(2,980円) .mcp.json を Codex・Cursor 用の設定にも同期したい方に https://ccguard.booth.pm/items/9147432 ・Claude Code・Codex でやらかした時の初動マニュアル(300円) トークンが漏れたかもしれないときの初動手順に https://ccguard.booth.pm/items/9147197 ショップ「CCガード」の商品一覧 → https://ccguard.booth.pm/ 新作や更新は、ショップ「CCガード」をフォローしていただくと、フォロー新着で受け取れます。