Offline 20-Point AI Security Audit(オフライン20項目AIセキュリティ監査CLI)
- ダウンロード商品¥ 980
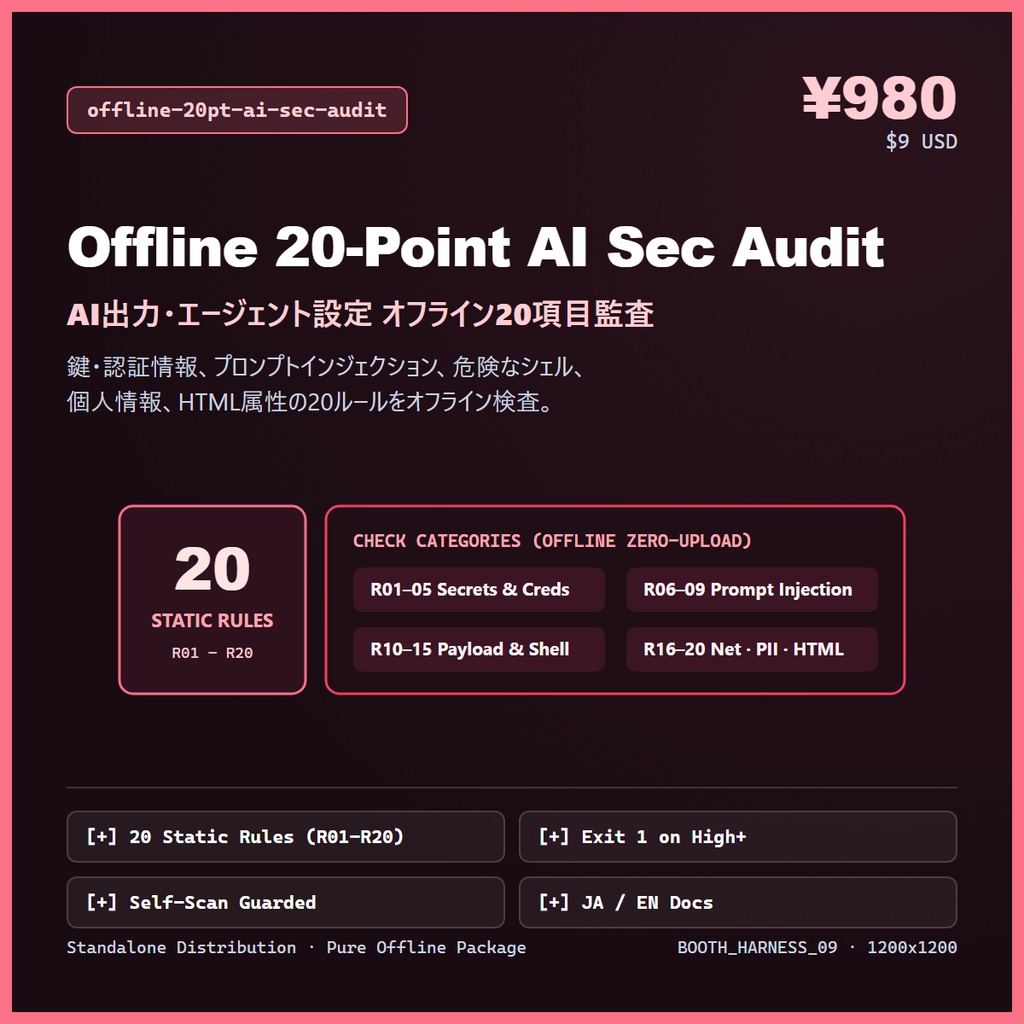

# Offline 20-Point AI Security Audit(¥980) AI を使うプロジェクトのソースを手元で走査し、リリース前に確認する箇所を 20 のルールで拾います。 ## こんな方へ AI を組み込んだアプリやエージェントを納品する前に、同じチェックを繰り返し実行したい開発者へ。 ## ZIP に入っているもの エンジン `src/sec_audit.mjs` と CLI `bin/sec-audit.mjs` を同梱。スキャナー自身を走査したときにソースを誤検知しないこともテストで確かめています。 テスト、日英の README、商用ライセンスを同梱しています。Node.js 20 以上で、依存パッケージのインストールなしで動作します。 ## クイックスタート 1. ZIP を展開し、ターミナルで展開先の商品フォルダを開きます。 2. `node bin/sec-audit.mjs --help` でオプションを確認します。 3. `node bin/sec-audit.mjs scan ./project` の `./project` を対象のフォルダに置き換えて実行します。 4. レポートの指摘箇所と、走査から除外されたファイルを確認します。 ## ライセンス 商用シングルシートライセンスです。記名の購入者 1 名が利用できます。 出力物は商用利用できます。ソースの再配布、転売、サブライセンスは不可です。利用条件は ZIP 内の `LICENSE-COMMERCIAL.txt` に準拠します。 ## よくある質問 - CI に組み込めますか? 既定では重大度 `high` 以上の有効な検出で終了コード 1 が返ります。しきい値は `--fail-on` で指定できます。 - 何を調べられますか? 静的なパターン走査です。実行時のふるまいや設計は別途レビューしてください。 ## 無料の関連ツール [Jev Harness(無料・MIT)](https://github.com/pikuto1125-pixel/agy-jev-harness)