
サイト入口ガード att|不正アクセス・スパムを入口で止めて分析(WordPress・PHP・静的サイト対応)
- Digital3,980 JPY
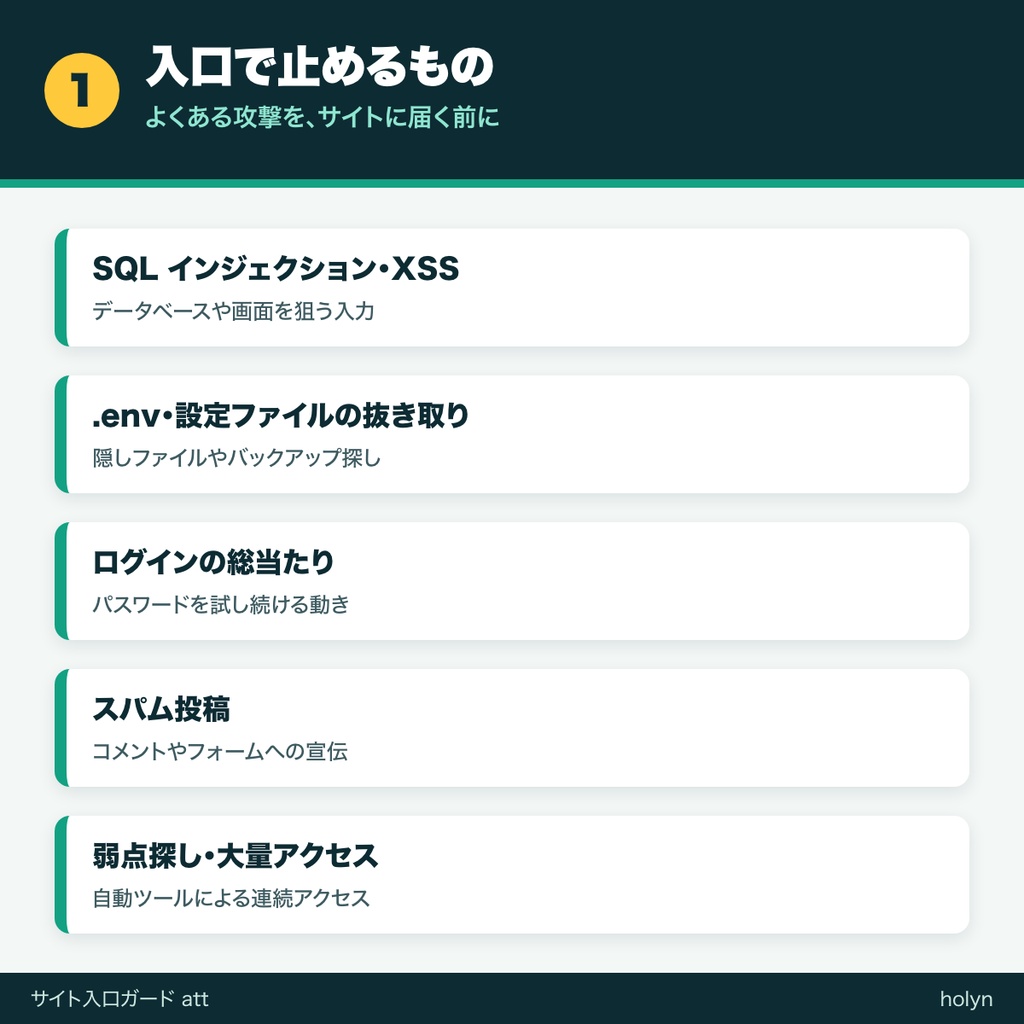
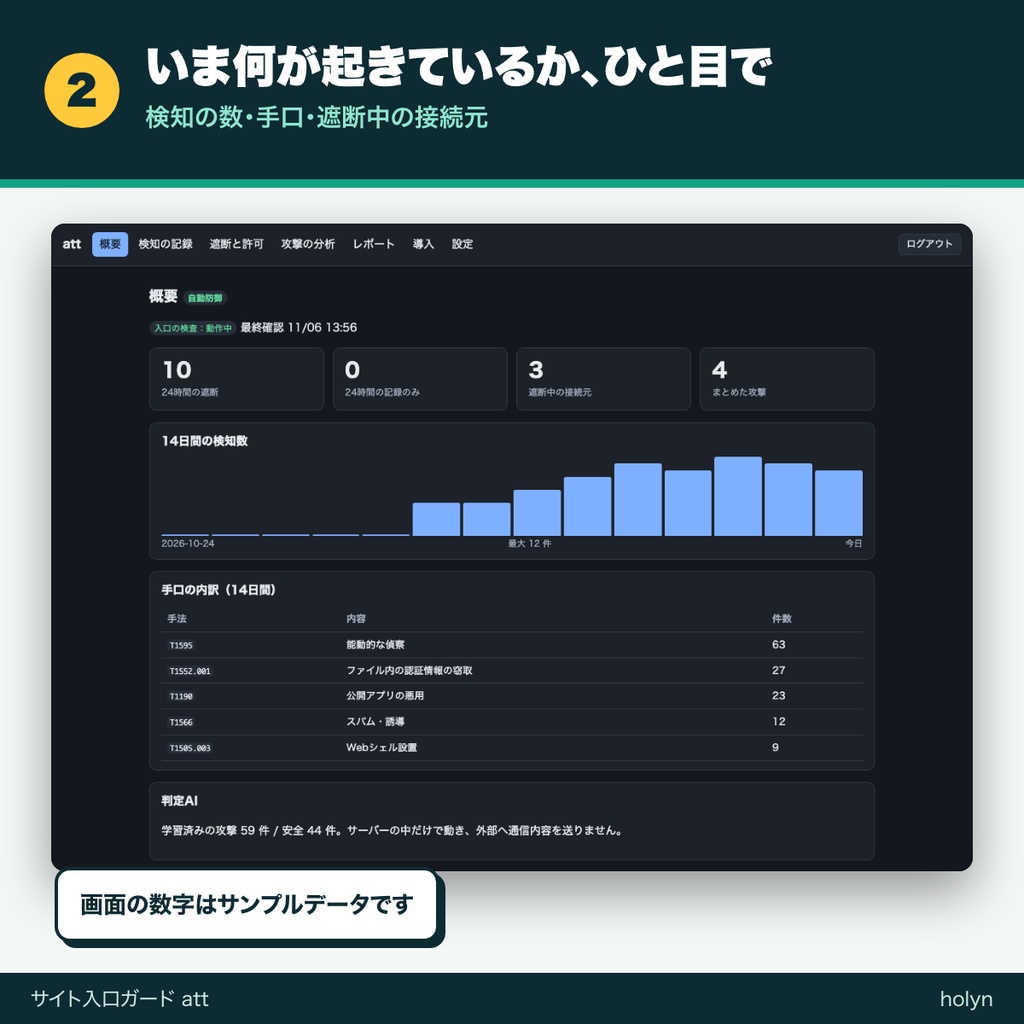
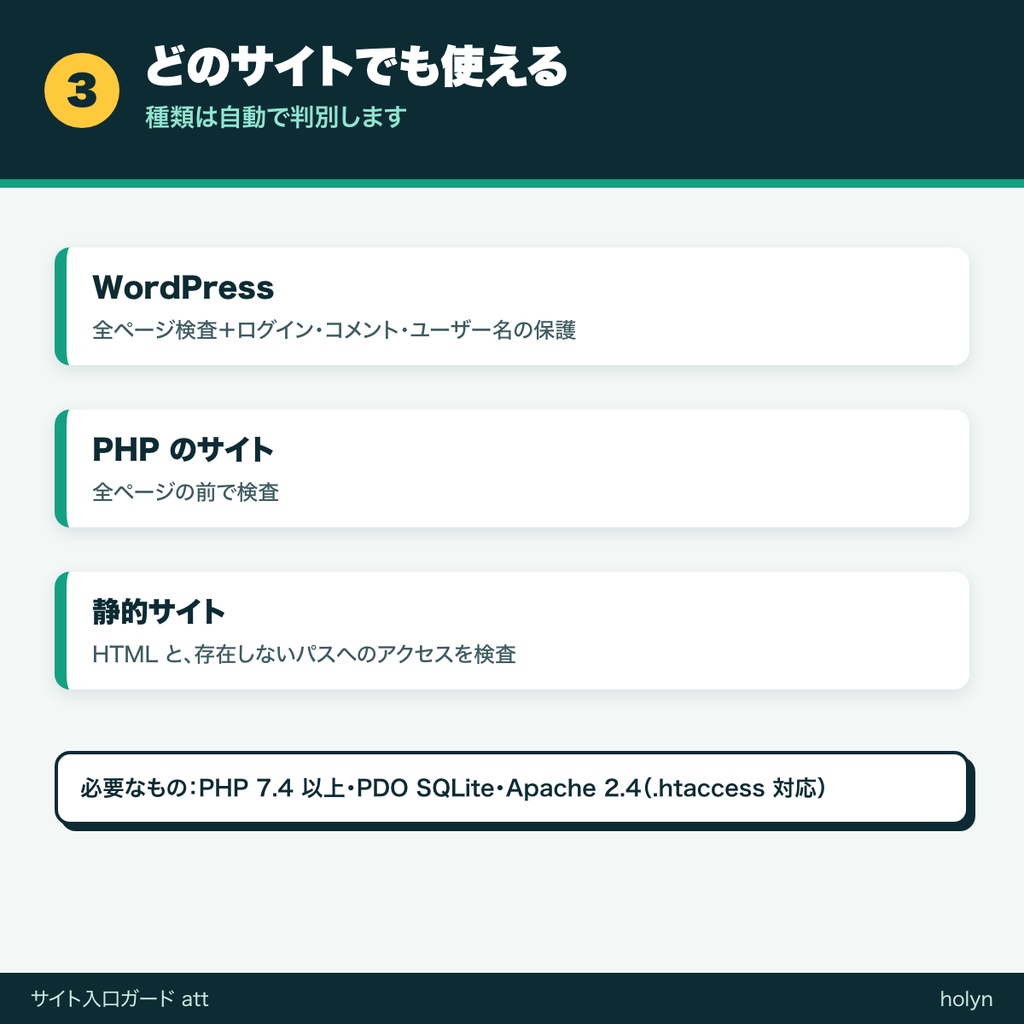
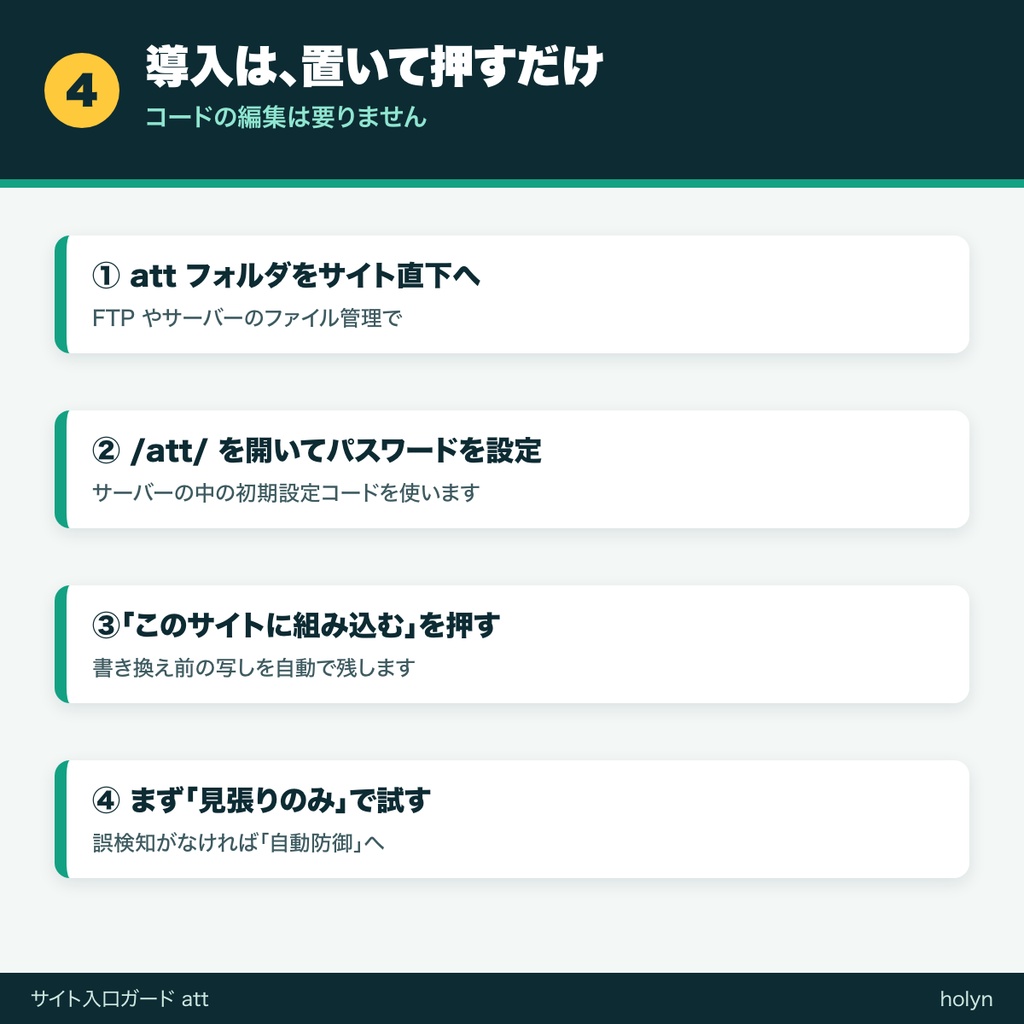
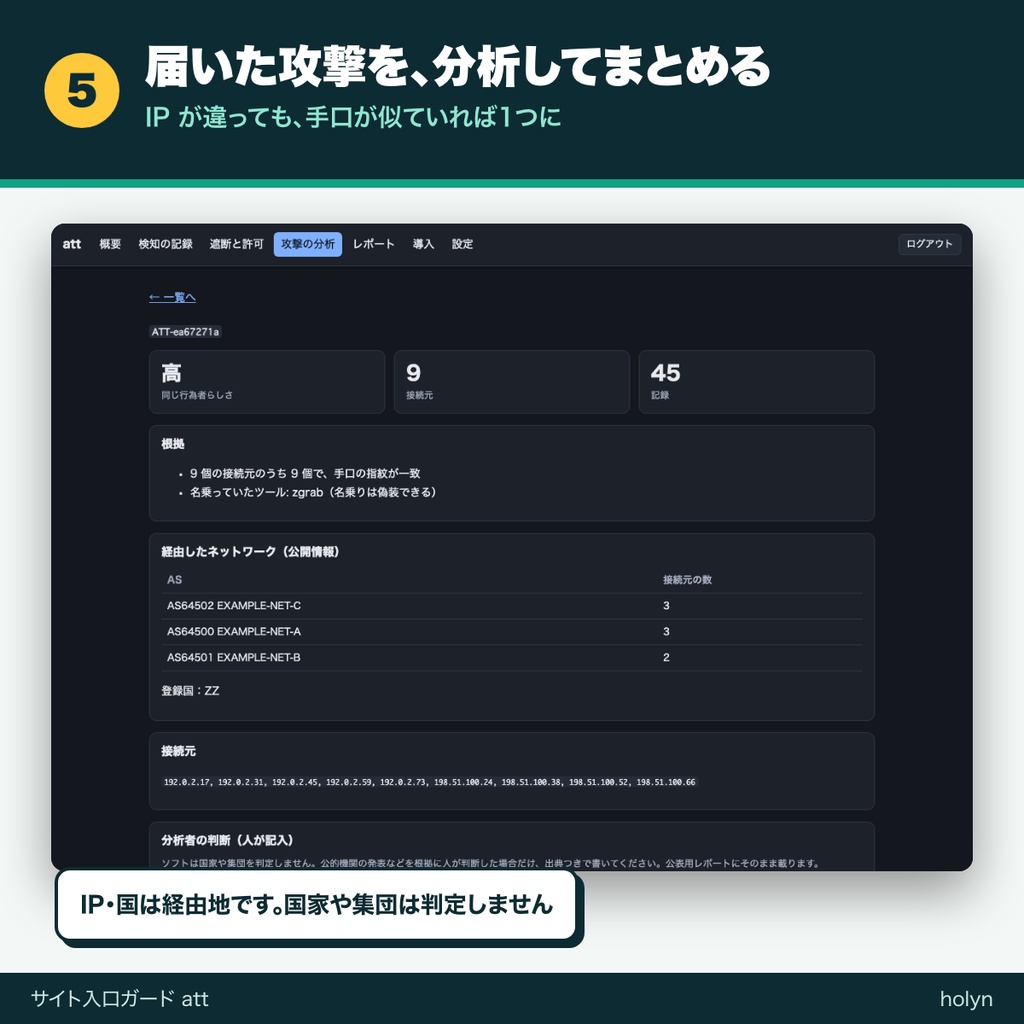
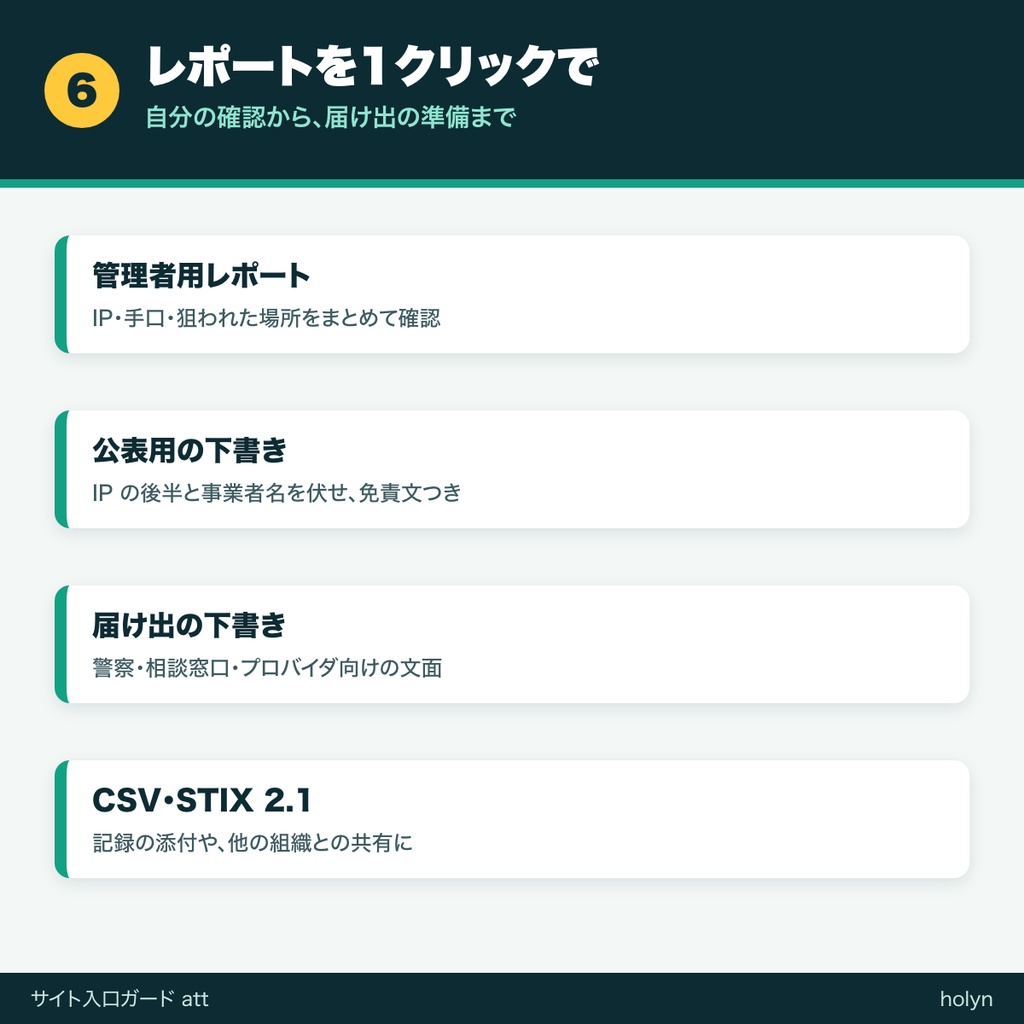
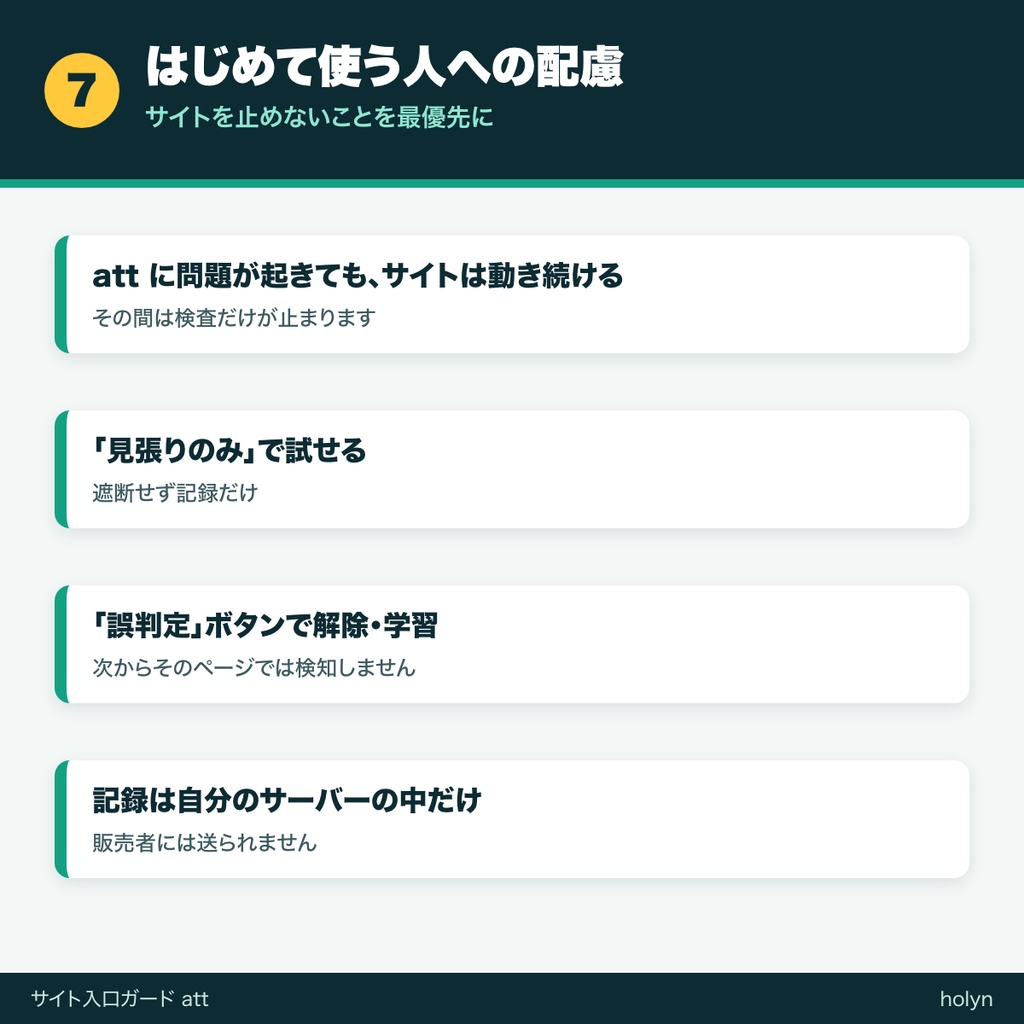


【サイトの入口で攻撃を止めて、届いた攻撃を分析する】 最近、サイトへの攻撃、乗っ取り、情報漏洩などのニュースが後を経ちません。 そこで、大事なサイトを守るため、出来ることから始めようと思って悪質な侵入を検索するソフトを作りました。 「.env を探すアクセスがログに並んでいる」「ログイン画面を延々と試されている」「コメント欄がスパムだらけ」 ──そんな入口の攻撃を、att フォルダを置いてボタンを押すだけで検査できるようにするソフトです。 ■ 3つの特長 ① 入口で止める ・SQL インジェクション、XSS、ファイルの読み出し、コードの実行を狙う入力を検知 ・.env や設定ファイル、バックアップの抜き取りを狙うアクセスを検知 ・ログインの総当たり、ページの総当たり、大量アクセス、スパム投稿を検知 ・繰り返す相手は、接続元ごと自動で遮断(1時間→1日→7日) ② 置いて、押すだけ ・att フォルダをサイト直下に置き、管理画面の「このサイトに組み込む」を押すだけ ・WordPress・PHP のサイト・静的サイトを自動で判別 ・まず「見張りのみ」で試せる。誤検知は「誤判定」ボタンで解除&学習 ・att に問題が起きても、サイトは止まらない作り(その間は検査だけが止まります) ③ 届いた攻撃を分析して、レポートに ・IP が違っても、手口が似ていれば1つに束ねて、根拠とともに表示 ・ATT&CK の手法番号で分類 ・管理者用レポート、公表用の下書き、届け出の下書き、CSV、STIX 2.1 を出力 ■ 判定AIについて サーバーの中だけで動く統計型の分類器です。通信内容を外部に送らず、利用料も登録もいりません。 遮断した攻撃と「誤判定」ボタンから学習します。文章を生成する AI ではありません。 ■ セット内容(ZIP) ・att フォルダ(本体) ・はじめにお読みください.txt / 使い方ガイド.pdf(画面写真つき) ・利用規約 / 更新履歴 / 参照している外部の名称・情報 ■ 動作環境 ・PHP 7.4 以上、PDO SQLite、Apache 2.4(.htaccess が使えること) ・動作確認:エックスサーバー(Apache+PHP 8.3)で WordPress 7.1.4、PHP のサイト、静的サイト ・他のサーバーでの動作は保証しません。はじめに「見張りのみ」でお試しください ・nginx だけのサーバーでは、自動の組み込みはできません ・レンタルサーバーなど、ファイルを置けるサーバーが必要です。BASE・Wix などのサービスのサイトには入れられません ■ ご利用の範囲 1回の購入につき、1つのドメイン(そのサブドメインを含む)で使えます。 ■ ご注意 ・すべての攻撃を防ぐものではありません。更新やバックアップなど、通常の対策も続けてください ・サーバーに届く前の大規模な DDoS 攻撃は防げません。サーバー側のキャッシュが返すページは検査できません ・正常なアクセスを誤って止めることがあります。1つの IP を大勢で共有している場所(学校・会社など)は特にご注意ください ・相手の機器に接続したり、反撃したりはしません ・攻撃者の正体や、国家・集団は判定しません。IP や国は経由地を示すだけです ・レポートの公表は、内容を確かめたうえで、ご自身の責任で行ってください ・導入時に .htaccess などを書き換えます。事前にサイトのバックアップを取ってください ・記録には IP アドレスが含まれます。ご自身のサーバーに保存され、販売者には送られません ・デジタル商品のため、購入後の返品・返金はできません ショップ:holyn